到目前为止,国内ISO27001认证情况发展如何?
直接答案 国内ISO27001认证经历了从早期不足200张证书到如今上千张有效证书的快速增长,发证机构从少数外资机构扩展到CNAS认可的国内外多家机构,标准本身也从2013版升级为2022版。 ISO27001(ISO/IEC 27001)是国际通用的信息安全管理体系(ISMS)标准。自进入中国以来,国内企业…

收录与“ISO27001知识”相关的文章、课程与专业内容。
共 23 篇文章
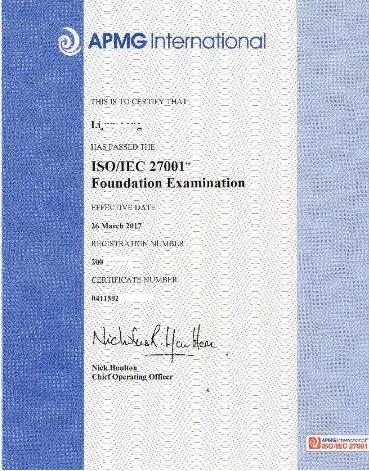
ISO27001体系自国际标准化组织颁布为国际标准ISO 27001:2005,成为“信息安全管理”之国际通用语言,ISO27001已被全球一万八千多家政府机构和知名企业所采用。其方法是通过“风险评估”、“风险管理”切入企业的信息安全需求,有效降低企业面临的风险。ISO27001认证是由APMG机构颁发的个人认证,通过学习信息安全管理方面最著名的国际标准ISO/IEC 27001来指导我们的现实工作。相比于其他信息安全认证,ISO27001更注重信息安全管理的实施、维护与优化方面。
直接答案 国内ISO27001认证经历了从早期不足200张证书到如今上千张有效证书的快速增长,发证机构从少数外资机构扩展到CNAS认可的国内外多家机构,标准本身也从2013版升级为2022版。 ISO27001(ISO/IEC 27001)是国际通用的信息安全管理体系(ISMS)标准。自进入中国以来,国内企业…
与BS7799认证有和区别? ISO27001认证和BS7799认证的区别得从ISO27001标准发展的历史谈起,ISO27001的发展过程如下图所示: BS7799认证是指企业信息安全管理体系符合英国国家标准BS7799-2,由于BS7799具有广泛的国际认可度,在BS7799-2成为国际标准ISO27001之前,全球企业在选择信息信息安全管理体系认证时,会选择BS7799。

直接答案 ISO27001 认证是依据 ISO/IEC 27001 国际标准建立信息安全管理体系(ISMS)并接受评估确认的过程,既包括企业获得的组织认证证书,也包括个人持有的信息安全专业资格证书。 很多人第一次听到 ISO27001,会把它和杀毒软件、防火墙这样的技术工具混在一起。