ISO27001 认证是依据 ISO/IEC 27001 国际标准建立信息安全管理体系(ISMS)并接受评估确认的过程,既包括企业获得的组织认证证书,也包括个人持有的信息安全专业资格证书。
很多人弟一次听到 ISO27001,会把它和杀毒软件、防火墙这样的技术工具混在一起。其实,ISO27001 关注的是「管理体系」,而不是某一种技术手段——它要求组织系统地识别信息资产、评估风险、选择并落实控制措施,从而保护信息的保密性、完整性和可用性(CIA 三性),降低信息安全事故和业务中断带来的损失。
下面从标准全名、标准族关系、版本变化、认证方式、价值与常见问题几个角度,把 ISO27001 认证讲清楚。
一、ISO27001 是什么?标准全名与定位
ISO27001 的完整名称是 ISO/IEC 27001《信息安全、网络安全和隐私保护——信息安全管理体系——要求》,由国际标准化组织(ISO)与国际电工委员会(IEC)联合发布。它是 ISO/IEC 27000 系列标准中的核心标准,也是全球信息安全管理领域应用广泛的国际标准之一。
需要区分两种常见的理解方式:
- 组织认证:企业或机构通过外部审核,证明其信息安全管理体系符合标准要求,可获得认证证书,用于投标、合规、供应链要求和客户信任。
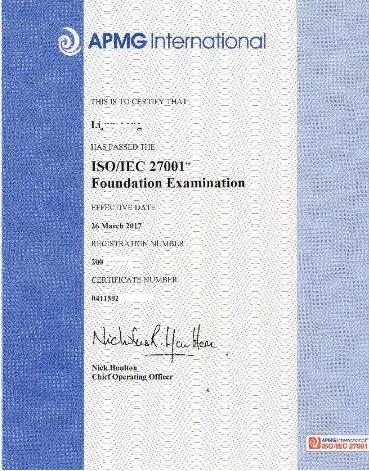
- 个人认证:个人通过 APMG 等机构组织的 ISO27001 认证考试,获得个人资格证书,证明其具备信息安全管理体系的专业能力。
两者并不是「先有企业认证才能考个人认证」的关系,而是面向不同对象的独立路径:组织认证解决「组织是否可信」,个人认证解决「人是否具备相应能力」。
二、ISO27001 和 ISO27002、ISO27000 系列是什么关系?
ISO/IEC 27000 系列(常称 ISMS 标准族)包含多个标准,它们分工不同:
| 标准 | 作用 |
|---|---|
| ISO/IEC 27001 | 规定 ISMS 的「要求」,是组织实施与认证所依据的标准(可审核、可认证) |
| ISO/IEC 27002 | 提供信息安全控制措施的「实施指南」,告诉组织具体怎么做 |
| ISO/IEC 27000 | 术语与系列标准总体概述 |
| ISO/IEC 27005 | 信息安全风险管理指南 |
简单理解:27001 管「要求」,27002 管「做法」。历史上,信息安全管理标准经历过 BS 7799、ISO/IEC 17799 等阶段,这些内容在标准演进中逐步整合进 ISO/IEC 27000 系列,蕞终形成今天 27001 与 27002 分工协作的格局。
三、ISO/IEC 27001:2022 版有哪些核心变化?
ISO/IEC 27001 的现行版本是 2022 年发布的 ISO/IEC 27001:2022,它取代了此前的 2013 版。相比旧版,备受关注的是附录 A 控制措施的重组:
| 对比项 | ISO/IEC 27001:2013 | ISO/IEC 27001:2022 |
|---|---|---|
| 附录 A 结构 | 14 个控制域 | 4 大控制类别(A.5 组织、A.6 人员、A.7 物理、A.8 技术) |
| 控制措施数量 | 114 项 | 93 项 |
| 新增关注点 | — | 威胁情报、云服务使用、数据脱敏、事件管理等 |
| 配套实施指南 | ISO/IEC 27002:2013 | ISO/IEC 27002:2022 |
需要强调的是,93 项控制措施并不是每一项都必须实施。组织应结合自身的风险评估结果,在《适用性声明(SoA)》中选择并说明适用的控制措施,这也正是 ISO27001 强调「基于风险、量体裁衣」的体现。因此,通过 ISO27001 认证的组织,其证书通常会与所选《适用性声明》文件相对应。
四、组织认证与个人认证分别适合谁?
| 对比项 | 组织认证(企业) | 个人认证 |
|---|---|---|
| 认证对象 | 企业的信息安全管理体系(ISMS) | 个人的信息安全专业能力 |
| 获取方式 | 建立 ISMS → 内部运行 → 外部审核 | 参加培训 → 通过认证考试 |
| 常见用途 | 投标、合规、供应链准入、客户信任 | 岗位胜任、职业发展、体系落地能力 |
| 适合人群 | 需要建立或证明安全体系的组织 | 信息安全管理人员、IT 经理、内审员、系统管理员、咨询顾问等 |
对于大多数个人学习者来说,从个人认证(如 ISO27001 Foundation)入门更实际:它门槛适中、周期短,学完能够理解 ISMS 的建立与运行逻辑,也便于后续参与所在组织的体系建设。
五、ISO27001 对企业和个人有什么价值?
对企业的价值:
- 系统识别与评估信息资产风险,把安全从「事后救火」转向「事前预防」
- 通过体系化的风险处置和控制措施,降低信息安全事故发生概率与影响
- 在金融、软件外包、云计算、高科技等行业,认证已成为客户与监管的常见要求,有助于提升投标与合作竞争力
- 建立可持续的信息安全管理机制和内部人才梯队,形成「信息安全、人人有责」的组织文化
对个人的价值:
- 理解 ISMS 方针、范围、目标与过程,能够在组织环境中实际应用
- 掌握风险识别、分析与处置原则,能评估已部署控制措施的有效性并提出改进
- 具备参与内部审核和管理评审的基础能力,持续改进 ISMS 的适宜性、充分性与有效性
- 信息安全经理、ISMS 负责人、内审员等岗位需求持续存在,专业能力有助于职业发展
想系统学习 ISO27001?
艾威培训是 APMG International 认可的培训机构(Accredited Training Organization,ATO),自 2008 年起与 APMG 合作,长期提供 ISO/IEC 27001 信息安全管理体系、ISO/IEC 42001 人工智能管理体系、BRMP® 等认证方向的培训。APMG 官网的认可培训机构目录可搜索『Avtech』查询。
课程围绕 ISO/IEC 27001:2022 标准条款与 A.5–A.8 控制措施展开,覆盖信息安全基础、ISMS 框架、风险评估、控制措施与审核改进,帮助学员把标准落到实际工作场景。
六、ISO27001 常见问题解答
准备系统学习 ISO27001?
艾威 ISO27001 国际标准信息安全官认证课程,围绕 ISO/IEC 27001:2022 标准条款与 A.5–A.8 控制措施展开,帮助学员建立从风险识别到体系落地的完整能力。
不确定适不适合自己?先和课程顾问聊聊你的岗位与学习目标。