为何ISO27001认证证书五花八门?颁证机构有国外的,有国内的,甚至还有一些没听过的公司,这到底是怎么回事?
ISO27001认证证书为何五花八门? 核心观点 ISO27001证书差异的本质在于全球认证认可体系的多元性——各国认可委(如CNAS)严格审核认证机构资质后赋予其独立发证权,证书权威性取决于认可标志而非机构品牌大小。 视频讲了什么 认证主体多元:全球经认可的认证机构均可独立发证。 辨别关键:看证书是否带有C…

收录与“ISO27001知识”相关的文章、课程与专业内容。
共 23 篇文章
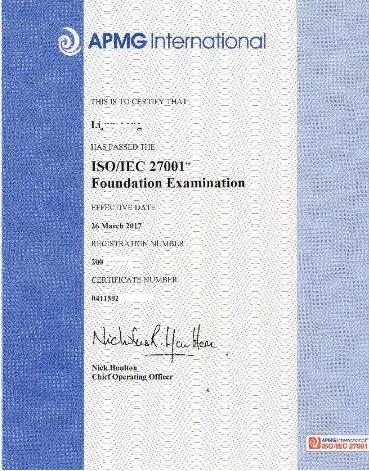
ISO27001体系自国际标准化组织颁布为国际标准ISO 27001:2005,成为“信息安全管理”之国际通用语言,ISO27001已被全球一万八千多家政府机构和知名企业所采用。其方法是通过“风险评估”、“风险管理”切入企业的信息安全需求,有效降低企业面临的风险。ISO27001认证是由APMG机构颁发的个人认证,通过学习信息安全管理方面最著名的国际标准ISO/IEC 27001来指导我们的现实工作。相比于其他信息安全认证,ISO27001更注重信息安全管理的实施、维护与优化方面。
ISO27001认证证书为何五花八门? 核心观点 ISO27001证书差异的本质在于全球认证认可体系的多元性——各国认可委(如CNAS)严格审核认证机构资质后赋予其独立发证权,证书权威性取决于认可标志而非机构品牌大小。 视频讲了什么 认证主体多元:全球经认可的认证机构均可独立发证。 辨别关键:看证书是否带有C…
有哪些技术方案能够提供信息安全风险管理需要的技术能力?技术方案主要集中在较为成熟的信息安全技术领域。信息安全技术架构在信息安全基础设施上定义了信息安全服务、网络安全、应用安全、安全管理与安全工具体系,其中主要的技术方案包括安全信息与事件管理服务、身份与访问管理服务、威胁与脆弱性管理服务、数据安全服务、网络准入控制等。

需要哪些技术能力支撑信息安全风险管理?在信息安全管理方面需要建立预防、检测、响应、恢复的技术能力;在IT流程风险管理方面需要建立流程控制固化、绩效与关键风险指标监控等技术能力;同时还需要针对全面的信息安全风险实现政策管理、控制点管理、风险敞口跟踪等综合管理能力。
需要哪些信息安全风险管理制度,怎样加强这些制度的执行?包括IT 风险管理制度体系与信息安全制度体系,并明确相关政策管理流程以加强规范化管理、提高执行力度;同时应将信息安全风险控制措施融入各IT工作的相应制度中以提高其执行力度,并更新IT内控手册对这些控制措施进行汇总与映射。
采用怎么样的方式来管理信息安全风险,需要开展哪些工作?在业务需求及流程操作风险评估、项目风险自评估、技术风险(信息安全风险)评估的基础上完善系统建设开发方案审批及风险管理机制,并建立正式的IT内控与安全检查评估、漏洞扫描与渗透性测试等流程,将这些工作制度化、日常化,并与需求确定、验收测试、上线审批、绩效管理等相关工作进行结合。
需要组建怎样的队伍来管理信息安全风险,队伍中各角色的职责是什么? 在IT治理组织结构成果的基础上(没有的话,则从头建立),建立垂直专业管理的信息安全风险管理条线;建立常设的风险评估、监控扫描等专业团队,并以虚拟团队的方式覆盖整个企业;设立安全信息监控中心(运维中心)等实体化的信息安全支撑中心。组织结构如下图所示: 信息安全风险主管 •协助管理层确定信息安全风险管理目标、风险偏好 •确定信息安全风险…

IT部门内谁应该承担信息安全风险管理的哪些职责? IT条线内部的信息安全风险遵循“责任到位、任务明确、各司其职”的原则,定位如下: IT条线管理层整体负责,并向董事会进行年度信息安全风险报告; 建设开发、运行维护等IT职能为IT风险的第一责任人,承担识别风险、实施信息安全风险等职责; 信息安全风险管理职能承担着制定风险计量标准、开发评估工具、建议控制方案、督促控制执行、监测风险情况、应急响应、编制…

企业里谁应该承担信息安全风险管理的哪些职责? 信息安全风险专业性强、涉及领域广,适宜在IT条线内部进行管理,IT部门承担信息安全风险的管理职责,具体落实在部门内的信息安全风险条线; 业务部门承担系统中业务流程自身的操作风险; 企业风险管理部门对信息安全风险管理提供指导; 信息安全风险管理职能应向企业风险管理部门提供信息安全风险管理报告,以汇总到企业整体风险管理报告中; 其中: •R = Respo…

怎样算是实现了有效的信息安全风险管理?明确职责与分工,建立良好的互动机制,由信息安全风险管理团队进行协调、检查、督促并提供专业支持,实现共同协作、分散控制的信息安全风险管理环境,全面掌控直接、间接的隐藏风险,将所有影响信息系统高效、可靠、安全、平稳、持续运行的隐患控制在可接受的范围内。
信息安全风险管理的定义及其范围? 信息安全风险管理是指通过建立有效的机制,实现对信息安全风险的识别、计量、评估、预警和控制,确保信息系统高效、可靠、安全、平稳、持续运行,规避因为信息技术应用而引起的各种风险。一般包括风险评估、风险处理、风险接受、风险通报、风险监控、风险回顾。 应用系统中的业务流程可能存在因流程控制缺陷而引起的操作风险。此类风险与信息技术应用的关系密切,并且极有可能因为自动化、网络…

哪些问题属于信息安全风险,而哪一些问题则不属于信息安全风险? 信息安全风险是指自然(环境)因素或者人为因素利用信息系统漏洞(技术漏洞)、管理(或流程)缺陷,对企业造成危害的潜在事件。包括信息系统的开发、部署、运行(使用)、监控、维护及退出等过程中由于IT操作流程缺陷、系统的业务流程控制缺陷、信息系统脆弱性、操作人员无意/蓄意失误、外部事件等因素直接影响信息系统的安全、可靠、平稳运行,并可能导致业务…

ISMS的范围确定之后,如何来解决范围之外的一些信息安全问题呢?企业内部面临信息安全问题的时候,目前虽然不是以前上某种安全产品就解决一切问题的那种一劳永逸的想法,但是大多数的企业都希望尽可能多解决一些问题,这种心情是可以理解的。ISMS建设时,都会确定一个明确的实施范围,比如IT部或研发部或财务部,那么在实施ISMS的过程当中,范围之外的部门或组织一般都不会深入涉及,再次实施的重点明确在已定的范围…
如何成来保证一个ISMS项目的成功,这些成功因素主要包括哪些? a)项目范围内相关部门以及各层领导就项目的目标理解一致。 b)信息安全策略必须要反映企业的业务目标。制定的安全策略是规范员工的行为,更好的服务企业,为企业业务目标的达成提供信息安全的保障,安全策略不能与业务目标相违背,更不能成为业务开展的绊脚石。 c)实施过程与方法要与企业的文化保持一致。项目实施过程中,需要顾问与企业人员不断的沟通和…
直接答案 ISO27001证书有效期通常为3年。3年期满前,企业须接受一次完整的再认证审核,由认证机构重新评定并换发新证书;在有效期内,还需按周期接受定期监督审核。 很多企业在拿到ISO27001证书后会有一个误区:以为证书到手就万事大吉。实际上,获证只是信息安全管理体系(ISMS)持续运行的开始,后续的监督…
如何选择认证公司?在认证公司的选择方面大致可以分为国际公司和国内公司,企业如果有涉及到出口,离岸外包等国际业务时,建议选择国际认证公司;如果企业业务仅仅涉及限于国内客户,且企业自身要满足国内监管方信息安全监管要求,建议选择国内认证公司。国内认证公司由于在开展ISO27001认证的业务起步较国际认证公司晚几年,因而在客户认可性方面比起国际认证公司要稍微差些。国内企业选择国际认证公司时间,一般选择BS…
企业在项目实施过程中,需要多少资源投入? 企业在实施ISMS建设时,项目实施方管理层关心的除了付给咨询方的费用以外,还特别关心在ISMS建设过程中企业人员还需要投入多少人天。总的来说,企业的人天投入不同阶段是不一样的,而且参与的人员也会有所不同,从管理层到普通员工在实施工程中都会有参与。下面以一个范围为200人的公司实施ISMS建设为例,从ISMS项目实施的五个阶段,在不同项目阶段不同角色参与项目…

直接答案 企业建立符合 ISO27001 标准的 ISMS,通常遵循 PDCA 循环,经过差距分析、资产风险评估、体系规划与实施、体系发布与试运行、协助外审五个阶段,一般需要数月至一年左右。 ISO27001 是信息安全管理体系(ISMS)的国际标准,它强调对组织运行所必需的信息资产的保密性、完整性、可用性(…
直接答案 企业ISO27001认证范围由信息安全管理体系(ISMS)的边界决定,通常围绕核心业务,以及支撑核心业务的IT部门与人力资源部门展开,并结合业务活动、地域场所、信息资产与技术四个维度进行界定与描述。 企业推进 ISO/IEC 27001 信息安全管理体系认证时,最先要回答的问题往往不是『怎么做』,而…
直接答案 企业初次开展 ISO27001 认证,关键是先取得管理层共识、明确 ISMS 范围,再由牵头部门完成风险评估与处置、落地体系文件,最后通过文件审核与现场审核两个阶段取得认证。 ISO27001 认证评估的是组织的信息安全管理体系(ISMS),而不是某几套设备或某几份制度文档。初次开展项目时,企业容易…
直接答案 ISO27001认证的价值分两层:组织能建立符合国际标准的信息安全管理体系、增强客户与监管信任;个人能系统掌握ISMS与风险管理方法,走向信息安全专业岗位。 ISO/IEC 27001 是全球广泛应用的信息安全管理体系(ISMS)国际标准。它既是一张组织级的管理能力证明,也是一条个人职业发展的专业路…