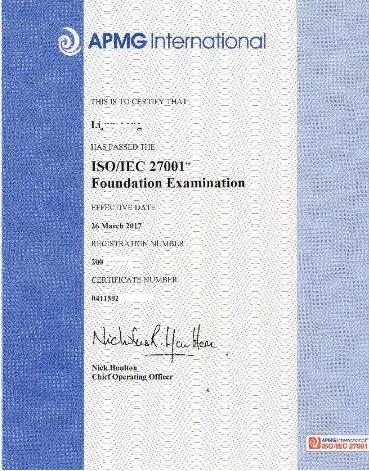
ISO27001认证的价值分两层:组织能建立符合国际标准的信息安全管理体系、增强客户与监管信任;个人能系统掌握ISMS与风险管理方法,走向信息安全专业岗位。
ISO/IEC 27001 是全球广泛应用的信息安全管理体系(ISMS)国际标准。它既是一张组织级的管理能力证明,也是一条个人职业发展的专业路径。很多人搜索「ISO27001认证有什么好处」时,其实同时关心企业价值和个人价值两件事,下面分别拆开讲清楚。
一、先分清:ISO27001认证的两层含义
ISO27001 有两种认证对象,好处也完全不同,混淆这两者是很常见的理解偏差。
| 认证类型 | 认证对象 | 核心价值 |
|---|---|---|
| 组织认证 | 企业 / 机构 | 证明组织的信息安全管理水平符合国际标准,成为客户与合作伙伴眼中更可信的一方 |
| 个人认证 | 个人(Foundation 课程对应) | 成为信息安全管理专业人才,帮助组织建立符合 ISO27001 标准的管理体系 |
二、对组织的好处
组织推行 ISO27001,收益往往体现在管理方式、制度规范和外部信任三个层面。
强化意识,转变观念
- ISO27001认证是组织证明其信息安全水平和能力符合国际标准要求的有效手段,有助于节约信息安全成本;
- 信息安全风险管理的目的是确保业务赖以运行的 IT 系统持续、稳定、安全运行,支持业务的连续开展,而不是给业务加上一道枷锁,安全始终以业务为中心;
- 信息安全工作应由 IT 部门主导、全员参与,是全公司范围内的活动,强调人人有责;
- 信息安全管理应遵循风险管理思想,强调事前防范、事中控制与事后总结,而不是「问题驱动」的救火思路;
- 信息安全问题的解决不应「头疼医头、脚疼医脚」,而应整体、系统性地分析与解决。
规范操作,有法可依
- 按 PDCA 方法管理企业信息安全风险,使信息安全管理从「无序、零散、被动」的问题补救,转变为「系统、科学、连贯、主动」的风险驾驭;
- 完善各类安全管理制度,规范企业内部与信息系统、信息保密相关的各种操作行为与方式。
良好形象,合规要求
- 企业获得国际认证,能提升客户、业务伙伴、投资人对公司重要及敏感信息保护能力的信心,提高组织的公众形象与竞争力;
- 满足监管单位的合规性要求,以及合作伙伴的信息安全审核要求。
三、对个人的好处
如果你关注的是个人证书,ISO27001 Foundation 是一条门槛友好、目标清晰的专业路径,学完能带走四项可落地能力:
- 在组织环境中应用 ISMS 方针,明确信息安全范围、目标与过程;
- 运用风险识别、风险分析与评价的原则,提出适当的控制处置,降低信息安全风险;
- 分析评价已部署风险处置控制的有效性,发现改进机会;
- 通过内部审核和管理评审,持续改进 ISMS 的适宜性、充分性和有效性。
四、ISO/IEC 27001:2022 更新带来的新价值
现行版本是 ISO/IEC 27001:2022,它已取代 2013 版,标准标题也扩展为「信息安全、网络安全和隐私保护」。对学习者来说,比较实际的变化在附录 A 控制项的组织方式上。
| 对比维度 | 2013 版 | 2022 版(现行) |
|---|---|---|
| 附录A控制项 | 114 项 | 93 项 |
| 控制项组织方式 | 14 个控制域 | 组织、人员、物理、技术 4 个主题 |
| 关注重点 | 传统信息安全管理 | 新增云安全、数据泄露防护、威胁情报等控制要求 |
这意味着新版标准更贴近当前的网络安全与隐私保护环境,也让「信息安全不只是 IT 部门的事」这一理念在控制项结构上更加清晰——组织、人员、物理、技术四个主题,覆盖了从管理到技术的完整链条。
艾威培训的 ISO27001 课程支持
艾威培训是 APMG International 认可的培训机构(Accredited Training Organization,ATO),自 2008 年起与 APMG 合作,长期提供 ISO/IEC 27001 信息安全管理体系等认证培训。APMG 官网授权培训机构目录可搜索「Avtech」查询,课程围绕标准条款、风险管理与控制措施落地展开,不止于备考。
五、常见问题
想了解自己适合学 ISO27001 吗?
结合你的岗位、工作经验和职业方向,课程顾问可以帮你判断 ISO27001 是否匹配,以及从哪一级课程开始更合适。
先聊清楚方向,再决定报哪门课。