11月7日,新一期开班 | CISM 国际注册信息安全经理互动直播班:ISACA四大领域与AI时代的安全管理

11 月 7 日,新一期 CISM 互动直播班已开班。前两个学习日完成治理与风险管理,11 月 14-15 日继续信息安全计划与事件管理。
一、11 月 7 日,新一期 CISM 互动直播班已开班
11 月 7 日(周六),本期 CISM 国际注册信息安全经理 互动直播班正式开课。参加的多是已在做安全工作、或即将接手安全管理职责的从业者。
前两个学习日(11 月 7 日、8 日)已完成,集中在信息安全治理与信息安全风险管理:把安全从技术部门自己的事提升为企业级议题,理清各层职责;同时学习识别威胁与脆弱性、评估并上报风险。
后两个学习日安排在 11 月 14 日、15 日,继续推进信息安全计划与事件管理。中间一周并非空档,学员可对照本单位制度与在建项目先做尝试。
CISM 训练的不是更会打补丁,而是能不能用管理层听得懂的语言,把安全投入与业务风险的关系讲清楚。
二、CISM 是什么:ISACA 体系里的信息安全管理认证
ISACA:聚焦数字信任的专业组织
ISACA(国际信息系统审计和控制协会) 覆盖信息系统审计、信息安全、IT 治理与风险管理:审计有 CISA,安全管理有 CISM,风险与控制有 CRISC,IT 治理有 CGEIT 与 COBIT,近年还延伸到 AI 审计与 AI 安全的 AAIA、AAISM。共同逻辑是把信息系统的问题放进治理、风险与合规的框架里谈。
定位:面向管理岗,不是纯技术岗
CISM 自 2002 年推出,为负责领导、规划和管理企业信息系统安全的资深管理人员设计。它不考防火墙怎么配、算法怎么选,考的是安全策略如何与业务目标对齐、风险如何在预算约束下处置、事件发生后如何控制业务影响。
换句话说,它默认你已懂技术,要补的是管理语言。不少技术出身的安全工程师卡在晋升关口,不是技术不深,而是说不清"这个项目该不该批预算"。
技术岗回答"这个漏洞怎么修",管理岗要回答"这个风险该不该现在花钱处理、处理到什么程度"——答案不在漏洞库里,在治理与风险框架里。
三、四大领域:CISM 的知识框架与权重
四个实务领域的名称与占比是固定的,也是备考分配时间的依据:
CISM 四大实务领域及权重
| 领域 | 权重 | 核心内容 |
|---|---|---|
| 信息安全治理 | 17% | 建立治理结构,确保安全策略与业务目标一致;涵盖企业治理、组织文化与职责、法律合规要求、战略计划制定 |
| 信息安全风险管理 | 20% | 建立风险管理体系;涵盖威胁态势分析、漏洞与缺陷评估、风险识别、评估、应对、监控与报告 |
| 信息安全计划 | 33% | 设计、开发、实施并管理安全流程,融入 IT 运营;涵盖意识与培训、沟通管理、资源分配 |
| 信息安全事件管理 | 30% | 建立事件管理流程与应急响应机制;涵盖分级分类、调查评估、根除恢复、灾难恢复(DRP)与业务连续性(BCP) |
治理与风险合计 37%,解决"往哪儿走、能承受多少";计划与事件合计 63%,解决"怎么落地、出事怎么办"。后两块占比更高,也说明 这份工作大部分时间花在流程、资源与响应机制上。
治理:把安全写进企业决策
回答"为什么要做安全、安全如何支撑业务":厘清各层职责、制定战略与预算、用指标评估效果。这一块做不好,后面的计划会失去方向。
风险:风险不可能清零,只能管到可接受
核心不是消灭风险,而是把风险压在可接受区间并让管理层看见。要掌握定性与定量评估的适用场景、规避/转移/缓解/接受四类策略与持续监控。
计划:权重 33%,日常工作量也占大头
把战略变成可执行体系:政策编写、路线图排期、控制措施设计与测试、供应链安全、意识培训、绩效指标与向上汇报。
事件管理:出事之后的能力
目标是把业务损失控制住并闭环复盘。覆盖事件分级分类、响应流程、调查遏制、根除恢复,以及 BIA、DRP 与 BCP。
四、报考条件、考试形式与证书维护
报考有门槛吗
参加考试不设门槛,可以直接报名,但 考试通过不等于拿到证书:申请证书需 5 年以上信息安全管理工作经验,其中至少 3 年落在四大领域中的 3 个领域内,年限抵减上限 2 年。持 CISA 或 CISSP 可豁免 2 年,相关学士学位可豁免 1 年。通过后 5 年内提交申请即可。
考试形式
在线机考,PSI 考点覆盖国内 20 多个城市,中英文可选,可提前 1 至 4 周预约。时长 4 小时,共 150 道单选题;及格标准与费用以 ISACA 当期公告为准。
五、AI 时代,安全经理要补上的新课题
AI 已成业务系统的一部分。影响主要在治理与风险层面:原有风险清单与审批流程多假设"系统行为可预期",而 AI 恰恰不那么可预期。
1. AI 风险如何纳入信息风险管理框架
先承认新的资产类别:模型、训练数据、提示词与调用链、第三方接口,都要进资产清单。随之而来的是新风险项:训练数据被污染、输出出现偏差、敏感信息经提示词外泄、供应商模型版本更新导致行为漂移。处置策略仍是规避、转移、缓解、接受四类,但要接受一个前提:很多 AI 风险无法在上线前被完全验证。风险管理因此要从一次性评估转向持续监控,把残余风险写进登记册并指定责任人。把 AI 当普通软件采购来管,正是不少企业风险敞口的来源。
2. AI 治理与信息安全治理是什么关系
AI 治理范围更大,涉及业务价值、伦理、公平性与法律责任;信息安全治理是其中一部分,负责控制措施、访问权限与数据保护。安全经理很难单方面决定"AI 能不能用",那是业务决策;数据边界由法务界定;安全团队提供框架与证据链——把 AI 纳入既有治理结构。
3. AI 辅助安全运营,改变的是职责分配
告警研判、日志关联、漏洞排序、事件报告初稿正被 AI 承担一部分。变化不在岗位存废,而在职责重心:从筛查整理转向确认决策。安全经理要新增控制点:结论是否可信、依据是否可追溯,误报漏报如何兜底,自动化响应的边界在哪。
4. 提效的同时要守住四条底线
- 数据边界:敏感日志与内部资产信息不进入不可控的外部模型;
- 可追溯:影响生产环境的自动化动作要留痕、可回滚;
- 人的决策权:涉及业务中断、对外通报、法律责任的判断不交给模型;
- 合规义务不转移:用了 AI 不等于责任外包。
AI 让安全运营的"量"变便宜了,但风险的"判断"和"担责"依然只能由人完成。
关于本期课程与艾威
艾威是 ISACA 授权的培训伙伴(ATO),也是 ISACA 白金合作伙伴,授权信息可在 ISACA 中国官网与全球官网查询,并连续多年获得 ISACA 卓越教育奖。本期课程围绕四大领域展开,共 4 天 28 学时,教材以 CISM Review Manual 中文版与习题册为主线。
这门课的价值不在于多背一套术语,而在于把零散经验整理成可解释、可复用、能教给团队的方法体系。
想了解 CISM 后续班期?
本期互动直播班于 2026 年 11 月 7-8 日、11 月 14-15 日分段授课。想了解后续班期、报考条件自查或课程大纲,可联系艾威课程顾问。
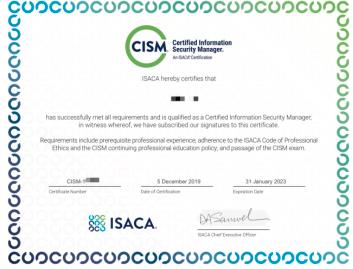
CISM国际注册信息安全经理认证,由ISACA推出,专门为负责领导、规划和管理企业全面信息系统安全的资深管理人员设计的专业资格。CISM认证主要关注信息安全管理的各个方面,包括信息安全治理、风险管理、安全策略与规划、安全运营、信息安全事件管理等。通过获得CISM认证,专业人员可以证明他们在信息安全管理方面具备扎实的知识和经验,能够有效地管理和保护组织的信息资产。