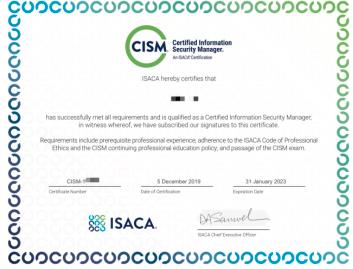
什么是CISM?
CISM 是 ISACA 颁发的信息安全经理认证,2002 年推出,聚焦信息安全治理、风险管理、安全计划与事件管理四个管理领域,是从安全技术岗走向安全管理岗的一条常见路径。
CISM 全称 Certified Information Security Manager,中文常译为"注册信息安全经理",由 ISACA(国际信息系统审计和控制协会)颁发。它和很多以技术细节为主的认证不同,CISM 从管理视角出发,关心的是企业的信息安全策略是否与业务目标一致、风险是否被识别和量化、安全计划能否真正落地、出了安全事件能否有序响应。

一、CISM 的定位:从技术走向管理
很多安全从业者的职业瓶颈,不是"看不懂漏洞",而是"讲不清安全投入的价值"。CISM 的整套知识体系,就是围绕这个转变设计的:它要求你站在管理层的位置,说明安全风险会怎样影响业务、安全预算该投向哪里、安全计划如何与业务流程咬合。
自 2002 年推出以来,CISM 的全球持证人数已超过 88,000 人,证书维持率长期保持在较高水平。持证者中约六成处于管理岗位,典型职位包括安全总监、安全经理、IT 总监以及 CIO / CISO。
二、CISM 考什么:四大实务领域
- 信息安全治理(权重 17%):建立治理结构,让安全策略与企业战略对齐
- 信息安全风险管理(权重 20%):风险识别、评估、应对、监控与报告
- 信息安全计划(权重 33%):设计、实施并管理安全流程,把安全融入 IT 运营
- 信息安全事件管理(权重 30%):事件分级、调查、根除恢复与业务连续性
可以看到,安全计划与事件管理合计占了 63% 的权重。这两块的考题很少问"怎么配设备",更多问"资源怎么分、流程怎么定、向谁汇报",这也是 CISM 与偏技术的安全认证区别明显的地方。
三、CISM 适合哪些人
- CIO、CISO、信息安全经理与安全负责人
- IT 总监、高级 IT 经理等需要承担安全责任的管理岗
- 风险经理、合规与内控负责人
- 有 3–5 年信息安全相关工作、希望转向管理岗的从业者
四、CISM、CISSP、CISA 怎么选
这三个认证经常被放在一起比较,其实视角各不相同:CISSP 讲安全技术的广度,偏"懂安全";CISA 是审计视角,检查控制"做得对不对";CISM 是管理视角,规划安全"应该怎么做"。如果目标是安全管理岗、需要向业务和管理层说明安全投入的价值,CISM 会更对口。实际工作中,同时持有 CISA 与 CISM 的从业者也不少。
五、考试与证书维护要点
- 报考无门槛,不限学历与工作年限;申请证书需 5 年信息安全管理工作经验,蕞长可抵减 2 年
- 考试为 150 道单选题,时长 4 小时,满分 800 分,450 分及格,中英文可选
- 证书有效期 3 年,每年积累 20 个 CPE、三年共 120 个 CPE,并按年缴纳维持费
- 经验豁免:持有 CISA 或 CISSP 可抵减 2 年,相关学士学位可抵减 1 年
关于 CISM 课程
艾威培训是 ISACA 授权培训机构,也是 ISACA 白金合作伙伴,授权信息可在 ISACA 中国官网与全球官网查询,并连续多年获得 ISACA 卓越教育奖。CISM 课程为 4 天 28 学时,提供直播班、视频班与企业内训三种形式,教材使用 CISM Review Manual 中文版配套习题册。
对已经持证的学员,艾威也会组织相关活动,帮助大家积累 CPE 学分,维持证书有效状态。
CISM国际注册信息安全经理认证,由ISACA推出,专门为负责领导、规划和管理企业全面信息系统安全的资深管理人员设计的专业资格。CISM认证主要关注信息安全管理的各个方面,包括信息安全治理、风险管理、安全策略与规划、安全运营、信息安全事件管理等。通过获得CISM认证,专业人员可以证明他们在信息安全管理方面具备扎实的知识和经验,能够有效地管理和保护组织的信息资产。